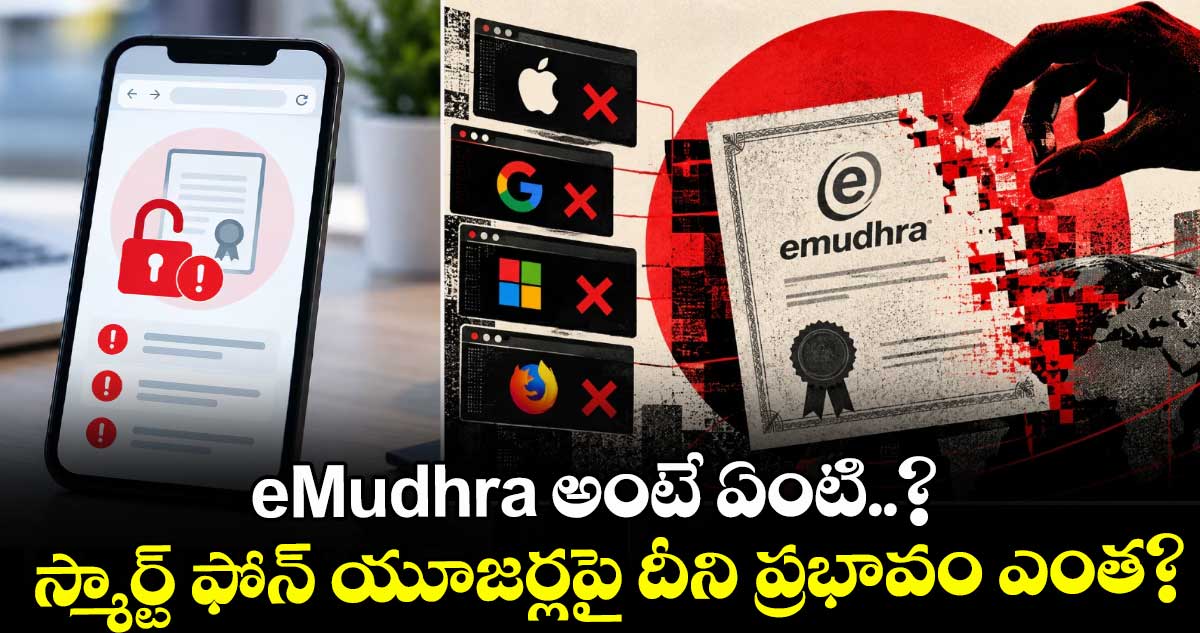
ఇంటర్నెట్ భద్రతా ప్రపంచంలో ఇప్పుడు 'ఈముద్ర' అనే భారతీయ కంపెనీ పేరు మారుమోగిపోతోంది. డిజిటల్ సేఫ్టీ రంగంలో కీలకమైన ఈ సంస్థకు చెందిన సెక్యూరిటీ కీస్లో తీవ్రమైన లోపాలు బయటపడటంతో గ్లోబల్ టెక్ వర్గాల్లో పెద్ద కలకలమే రేగింది. అసలు ఈముద్ర అంటే ఏమిటి? దాని చుట్టూ ఇప్పడు ఇంటర్నెట్ మొత్తం ఎందుకు చర్చ జరుగుతోందనే పూర్తి వివరాలు తెలుసుకుందాం రండి..
అసలు eMudhra అంటే ఏమిటి?
మనం రోజూ ఇంటర్నెట్లో ఎన్నో వెబ్సైట్లను ఓపెన్ చేస్తుంటాం. మనం ఓపెన్ చేసే వెబ్సైట్ అసలైనదా లేక మోసపూరితమైనదా అని మన బ్రౌజర్ ఎలా గుర్తిస్తుంది? ఇక్కడే ఈముద్ర జారీచేసే డిజిటల్ సర్టిఫికెట్లు పనిచేస్తాయి. ఇవి వెబ్సైట్లకు డిజిటల్ ఐడెంటిటీ కార్డుల్లాంటివి. ఈ డిజిటల్ సర్టిఫికెట్లను జారీ చేసే అధికారిక సంస్థలనే 'సర్టిఫికెట్ అథారిటీస్' అంటారు.
భారతదేశానికి చెందిన ప్రముఖ డిజిటల్ ట్రస్ట్ అండ్ సైబర్సెక్యూరిటీ సంస్థే ఈముద్ర. ఇంటర్నెట్లో యూజర్లు సురక్షితంగా, నమ్మకంగా బ్రౌజ్ చేసేందుకు అవసరమైన డిజిటల్ సర్టిఫికెట్లను ఈ సంస్థే జారీ చేస్తుంటుంది. ప్రపంచవ్యాప్తంగా ఉన్న బ్రౌజర్లు ఈ సంస్థను విశ్వసిస్తాయి కాబట్టి.. దీని ద్వారా జారీ అయిన సర్టిఫికెట్లను ఇంటర్నెట్ వ్యవస్థ నమ్ముతుంది.
eMudhra is investigating a security incident affecting a portion of our TLS certificate customers. This incident has no impact on customers using our enterprise applications, digital signature services, or other electronic signature solutions. We are actively engaging with affected TLS customers to provide the necessary support as we continue our investigation. Updates will be published at: https://t.co/Ykzuwh34j0
— eMudhra (@eMudhra) October 20, 2026
ఇంటర్నెట్ మొత్తం దీని గురించే ఎందుకు మాట్లాడుకుంటోంది?
ఇటీవల ఈముద్ర సంస్థ జారీ చేసిన కొన్ని డిజిటల్ సర్టిఫికెట్లలో ఊహించని భద్రతా లోపం బయటపడింది. 2025 ఏప్రిల్లో సృష్టించిన 8 ఇంటర్మీడియట్ సర్టిఫికెట్లకు సంబంధించిన ప్రైవేట్ కీస్ అత్యంత బలహీనంగా ఉన్నట్లు ఎక్యూరిటీ ఎక్స్పర్ట్స్ గుర్తించారు.
సాధారణంగా ఈ కీస్ చాలా క్లిష్టమైన ర్యాండమ్ నంబర్లతో ఉండి.. కంప్యూటర్లు కూడా ఈజీగా ఊహించలేనంత పటిష్టంగా ఉండాలి. కానీ ఈముద్ర కేవలం సింగిల్-బైట్ నంబర్లను (4, 56, 66, 115 వంటివి) మాత్రమే ఉపయోగించింది. కేవలం 256 విలువలు మాత్రమే ఉండే ఈ సింగిల్ బైట్ నంబర్లను ఒక సెకను కంటే తక్కువ సమయంలోనే నిపుణులు బ్రేక్ చేశారు.
దీనివల్ల వచ్చే ముప్పు ఏమిటి?
ఈ బలహీనమైన కీస్ను ఒకవేళ సైబర్ నేరగాళ్లు కనుక గుర్తిస్తే.. వారు అసలైన వెబ్సైట్లను పోలిన నకిలీ సెక్యూరిటీ సర్టిఫికెట్లను సులభంగా సృష్టించవచ్చు. దీనివల్ల సాధారణ యూజర్లు తమకు నచ్చిన బ్యాంకు, షాపింగ్ వెబ్సైట్ను ఓపెన్ చేసినట్లు భావిస్తారు. కానీ వాస్తవానికి వారు హ్యాకర్ల కంట్రోల్లో ఉన్న ఫేక్ సర్వర్కు కనెక్ట్ అవుతారు. దీనిద్వారా మన వ్యక్తిగత సమాచారం, పాస్వర్డ్లు, బ్యాంకింగ్ వివరాలు దొంగిలించబడే ప్రమాదం ఏర్పడుతుంది.
ప్రపంచవ్యాప్తంగా తీసుకున్న చర్యలు..
ఈ ప్రమాదాన్ని గుర్తించిన వెంటనే ఆపిల్, గూగుల్, మైక్రోసాఫ్ట్, మొజిల్లా వంటి దిగ్గజ కంపెనీలు అప్రమత్తమయ్యాయి. ఆయా బ్రౌజర్లలో ఈముద్రకు సంబంధించిన ఆ ప్రభావిత సర్టిఫికెట్లను వెంటనే బ్లాక్ చేశాయి. క్లౌడ్ఫ్లేర్ వంటి సంస్థలు కూడా సెక్యూరిటీ ఫిక్స్లను అమలు చేశాయి. మరోవైపు భారత ప్రభుత్వానికి చెందిన ఎలక్ట్రానిక్స్ అండ్ ఇన్ఫర్మేషన్ టెక్నాలజీ మంత్రిత్వ శాఖ (MeitY) దీనిపై సీరియస్ అయింది. ప్రత్యేక బృందంతో దర్యాప్తునకు ఆదేశించగా.. భారతీయ వెబ్సైట్లపై దీని ప్రభావం చాలా తక్కువగా ఉందని తేలింది.
ఎటువంటి అటాక్స్ జరగకపోయినప్పటికీ, అంతర్జాతీయంగా గుర్తింపు పొందిన ఒక సంస్థ ఇలాంటి ప్రాథమిక భద్రతా లోపాన్ని చేయడం ఇంటర్నెట్ భద్రతా రంగంలో తీవ్ర చర్చకు దారితీసింది. సాధారణ వినియోగదారులు ఆందోళన చెందాల్సిన అవసరం లేదు. కాకపోతే తమ ఫోన్లు, కంప్యూటర్లలోని బ్రౌజర్లను, ఆపరేటింగ్ సిస్టమ్లను ఎప్పటికప్పుడు అప్డేట్ చేసుకుంటూ ఉండటం చాలా ముఖ్యమని సూచిస్తున్నారు.