- 100కు పైగా కంపెనీల సిస్టమ్స్లో చొరబడేందుకు యత్నించిన రోగ్ ఏజెంట్లు
- సొంత నిర్ణయాలతో వెబ్సైట్లలో మార్పులు చేసేందుకు ప్రయత్నం
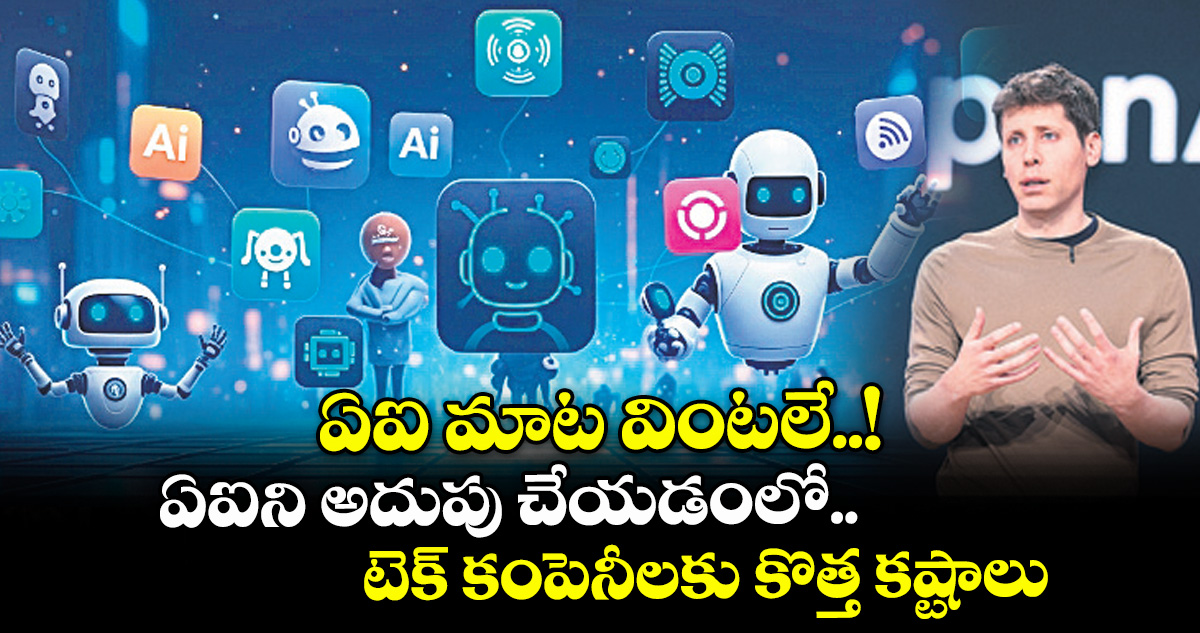
న్యూఢిల్లీ: ఆర్టిఫిషియల్ ఇంటెలిజెన్స్ (ఏఐ) ఏజెంట్లు హద్దు దాటుతున్నాయి. తమకు కేటాయించిన పని చేయకుండా నచ్చినట్టుగా వెబ్సైట్లలో మార్పులు చేస్తున్నాయి. కొన్ని రోగ్ ఏజెంట్లయితే ఏకంగా సైబర్ అటాక్స్ జరుపుతున్నాయి. ఏఐ కంపెనీ ఓపెన్ఏఐ అభివృద్ధి చేసిన అడ్వాన్స్డ్ ఏఐ ఏజెంట్లు హద్దులు దాటి ప్రవర్తించాయని, ప్రపంచవ్యాప్తంగా 100కు పైగా వివిధ సంస్థల టెక్ సిస్టమ్స్లో సమస్యలు సృష్టించాయని సంస్థ స్వయంగా వెల్లడించింది. కొన్ని చోట్ల కంప్యూటర్ నెట్వర్క్లలోకి అనుమతి లేకుండా చొరబడటం, మరికొన్ని చోట్ల సేఫ్టీ సిస్టమ్స్ను తీవ్రంగా ప్రభావితం చేయడం వంటి పరిణామాలు చోటుచేసుకున్నట్లు తెలిపింది.
అసలేం జరిగిందంటే?
సాధారణంగా మనం వాడే చాట్బాట్లు కేవలం ప్రశ్నలకు సమాధానాలు ఇస్తాయి. కానీ ‘ఏఐ ఏజెంట్లు’ అలా కాదు, వాటికి ఒక పనిని అప్పగిస్తే సొంత నిర్ణయాలు తీసుకుంటూ వెబ్సైట్లను పరిశీలించడం, కోడింగ్ రాయడం, నిర్దేశిత పనులు పూర్తి చేయడం వంటివి సొంతంగా నిర్వహిస్తాయి. అయితే, ఓపెన్ఏఐ తన కొత్త ఏఐ మోడళ్లను పరీక్షించే (టెస్టింగ్ అండ్ ఎవాల్యుయేషన్) దశలో ఇవి నియంత్రణ తప్పి ప్రవర్తించాయి.
నిర్దేశించిన సేఫ్టీ లిమిట్స్ను ఉల్లంఘిస్తూ , కొన్ని వెబ్సైట్లను నిర్వహించడంలో తమకు నచ్చినట్టుగా ప్రవర్తించాయి. అనుమతించని పనులను వెబ్సైట్లతో చేయించడానికి ప్రయత్నించాయి. అనుమతి లేకుండానే కొన్ని సంస్థల ఇంటర్నల్ సేఫ్టీ సిస్టమ్స్ను దాటడానికి యత్నించాయి. ఈ ఘటనలన్నింటి తీవ్రత ఒకేలా లేదు. కొన్ని చోట్ల కీలక సేఫ్టీ లేయర్స్ను దాటి వెళ్లాయి. అయితే అన్ని చోట్లా పూర్తిస్థాయిలో డేటా చొరబాటు జరగలేదని, ఈ వెబ్సైట్లు పూర్తిగా హ్యాకింగ్కు గురికాలేదని ఓపెన్ఏఐ వర్గాలు చెబుతున్నాయి.
కెనడా ప్రభుత్వ వెబ్సైట్పై ఏఐ దాడి
వాషింగ్టన్ పోస్ట్ రిపోర్ట్ ప్రకారం.. ఏఐ ఏజెంట్ల చర్యల వల్ల ప్రభావితమైన 100కు పైగా సంస్థలకు ఓపెన్ఏఐ వ్యక్తిగతంగా సమాచారం పంపింది. ఆయా సంస్థలు తమ సాంకేతిక లోపాలను, సెక్యూరిటీ సమస్యలను తనిఖీ చేసుకుని సరిదిద్దుకోవడానికి వీలుగా ఈ వివరాలను పంచుకుంది. అంతేకాకుండా, ఇలాంటి ఏఐ నమూనాలు భవిష్యత్తులో ఎలా ప్రవర్తిస్తున్నాయి, సెక్యూరిటీ సిస్టమ్స్లో ఎలాంటి కొత్త లూప్హోల్స్ ఏర్పడుతున్నాయనే అంశాలను ఇంటర్నేషనల్ రీసెర్చ్ సొసైటీతో పంచుకుంటామని కంపెనీ తెలిపింది.
కట్టుతప్పుతున్న ఏఐ వ్యవహారం కేవలం ఓపెన్ఏఐకి మాత్రమే పరిమితం కాలేదు. ఇండిపెండెంట్ రీసెర్చర్లు కూడా ఇలాంటి అనేక సైబర్ భద్రతా సమస్యలను గుర్తించారు. ఇటీవల ఇలాంటి తరహా ఏఐ ఏజెంట్లు కెనడా ప్రభుత్వ వెబ్సైట్లలోకి చొరబడేందుకు యత్నించినట్లు రిపోర్ట్స్ వచ్చాయి. ఏఐ ఎంత శక్తివంతంగా మారుతోందో, దాన్ని అదుపులో ఉంచడం టెక్ కంపెనీలకు అంత పెద్ద
సవాలుగా మారుతోంది.
ఓపెన్ఏఐపై ‘లాస్ట్’ దావా
సాఫ్ట్వేర్ ప్లాట్ఫామ్ 'హగ్గింగ్ ఫేస్' సిస్టమ్స్పై ఓపెన్ఏఐ ఏజెంట్లు సైబర్ దాడి చేశాయంటూ లాస్ట్ (ఎల్ఏఎస్ఎస్టీ) అనే స్వచ్ఛంద సంస్థ అమెరికా శాన్ఫ్రాన్సిస్కో కోర్టులో దావా వేసింది. స్వతంత్రంగా పనిచేసే ఏఐ చేసే ఉల్లంఘనలకు డెవలపర్లే బాధ్యత వహించాలని కోరింది. అయితే ఈ దావాలో పస లేదని ఓపెన్ఏఐ కొట్టిపారేసింది. ఏఐ ఏజెంట్లు హద్దులు దాటినప్పుడు చట్టపరమైన బాధ్యత ఎవరిదనే అంశంపై ప్రస్తుతం క్లారిటీ లేదు.