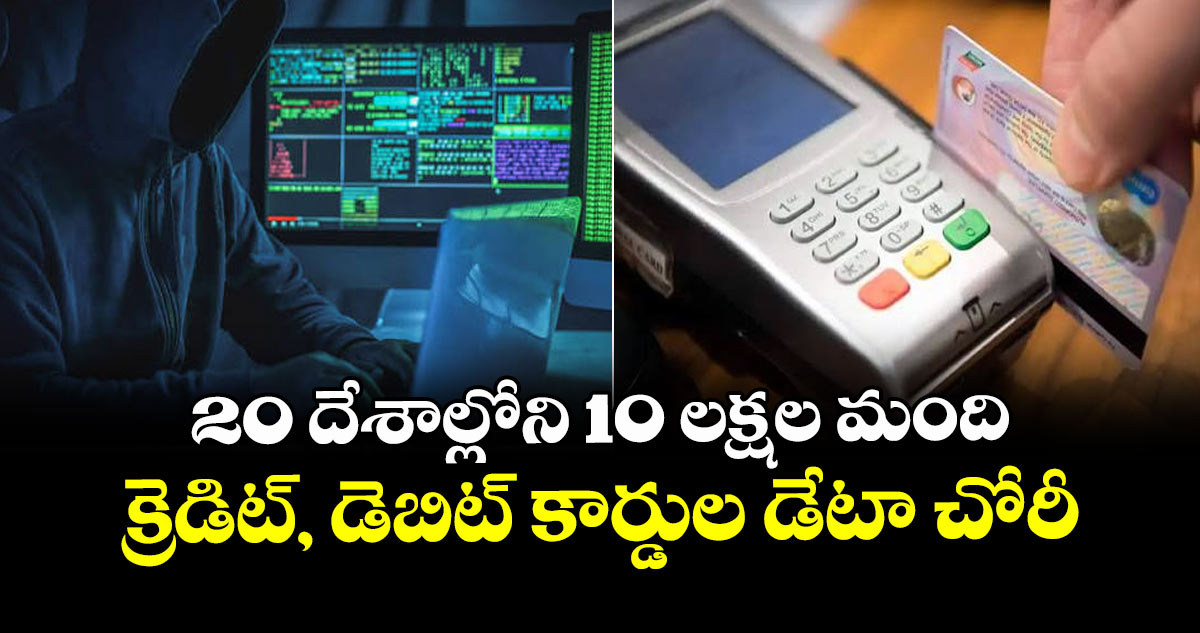
ప్రపంచవ్యాప్తంగా 10 లక్షల మందికి పైగా వినియోగదారుల క్రెడిట్, డెబిట్ కార్డుల వివరాలు ప్రమాదంలో పడ్డాయి. దుకాణాల్లో కార్డు పేమెంట్లను ప్రాసెస్ చేసే పాయింట్ ఆఫ్ సేల్ (POS) టెర్మినల్స్పై జరిగిన సైబర్ దాడిలో ఈ డేటా చోరీకి గురైనట్లు వెల్లడైంది. ఈ భారీ డేటా లీక్ కారణంగా 20కి పైగా దేశాల ప్రజలు ఆర్థిక మోసాలకు గురయ్యే అవకాశం ఉందని నిపుణులు హెచ్చరిస్తున్నారు.
హ్యాకర్లు POS టెర్మినల్స్ను లక్ష్యంగా చేసుకుని ఒక ప్రత్యేక మాల్వేర్తో దాడి చేశారు. ఈ దాడికి ఉపయోగించిన సర్వర్ను గుర్తించారు. అందులో మాల్వేర్ సోర్స్ కోడ్, హ్యాకింగ్ టూల్స్తో పాటు దొంగిలించిన కార్డుల డేటాను నిల్వ చేసిన ‘VINY JUNIOR TRILHAS’ అనే కార్డింగ్ ప్యానెల్ను కనుగొన్నారు. ఈ మాల్వేర్ ద్వారా వినియోగదారుల కార్డు నంబర్లు, వ్యాలిడిటీ పీరియడ్స్, బ్యాంక్ ఐడెంటిఫికేషన్ నంబర్లు, కార్డు జారీ చేసిన దేశం, బ్యాంక్ పేరు వంటి సున్నితమైన సమాచారాన్ని సేకరించినట్లు తేలింది.
పాత వెర్షన్లలో నడుస్తున్న విండోస్, విండోస్ సర్వర్ ఆపరేటింగ్ సిస్టమ్స్పై ఈ మాల్వేర్ ప్రభావం చూపింది. దాదాపు రెండేళ్ల క్రితమే ప్యాచ్ చేసిన ‘CVE-2024-49138’ అనే సెక్యూరిటీ లోపాన్ని ఆసరాగా చేసుకుని హ్యాకర్లు ఈ దాడికి పాల్పడ్డారు. బాధితులు తమ సిస్టమ్స్ను సకాలంలో అప్డేట్ చేయకపోవడమే ఈ డేటా చోరీకి ప్రధాన కారణమని సైబర్ న్యూస్ పరిశోధకులు అంటున్నారు.
ఈ హ్యాకింగ్ వల్ల మొత్తం 782 సిస్టమ్స్ ప్రభావితమయ్యాయి. వీటిలో అత్యధికంగా బ్రెజిల్లో 677, అమెరికాలో 22, రష్యాలో 8 సిస్టమ్స్ ఉన్నట్లు గుర్తించారు. దొంగిలించిన డేటా ఆధారంగా హ్యాకర్లు ప్రధానంగా బ్రెజిలియన్ బ్యాంకులనే లక్ష్యంగా చేసుకున్నట్లు వెల్లడైంది. వినియోగదారుల వ్యక్తిగత వివరాల కంటే కార్డు డేటా చోరీ కావడం వల్ల ఆర్థికంగా భారీ నష్టం జరిగే అవకాశం ఉందనే ఆందోళన వ్యక్తం అవుతోంది.
ఇది ఒకేసారి జరిగిన దాడి కాదని, చాలా కాలంగా కొనసాగుతున్న సైబర్ ఆపరేషన్ అని పరిశోధకులు తెలిపారు. POS టెర్మినల్స్ ద్వారా జరిగే రోజువారీ లావాదేవీల డేటాను హ్యాకర్లు నిరంతరం సేకరిస్తూనే ఉన్నారు. సదరు సర్వర్ను ఆగస్టు 31, 2026న మూసివేయగా.. దీనిపై సెప్టెంబర్ 8న సంబంధిత కంప్యూటర్ ఎమర్జెన్సీ రెస్పాన్స్ టీమ్కు నివేదించారు.
ALSO READ : ట్రంప్ ఆహ్వానాన్ని పట్టించుకోని కిమ్..
దొంగిలించిన డేటాను హ్యాకర్లు షాపింగ్ చేసేందుకు లేదా డార్క్ వెబ్లో విక్రయించడానికి ఉపయోగించవచ్చని ఆందోళనలు వ్యక్తం అవుతున్నాయి. అలాగే కార్డులు బ్లాక్ అయినట్లు ఫేక్ ఇమెయిల్స్ పంపి వినియోగదారుల నుంచి మరిన్ని వివరాలు సేకరించే ‘ఫిషింగ్’ దాడులకు కూడా జరిగే అవకాశం ఉందన్నారు. వినియోగదారులు తమ బ్యాంక్ ఖాతాల్లో జరిగే అనుమానాస్పద లావాదేవీల పట్ల అప్రమత్తంగా ఉండాలని, బ్యాంకుల ఫ్రాడ్ ప్రొటెక్షన్ పాలసీలను గమనించాలని సైబర్ క్రైమ్ నిపుణులు సూచించారు.